Domain herstellermarke.de kaufen?
Wir ziehen mit dem Projekt
herstellermarke.de um.
Sind Sie am Kauf der Domain
herstellermarke.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain herstellermarke.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
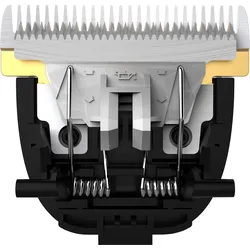
BF01 Standardklinge – Präzision, Langlebigkeit & professionelle SchnittergebnisseProduktinformationen Die BF01 Standardklinge steht für höchste Präzision und Haltbarkeit und ist speziell für den professionellen Einsatz im Friseursalon und Barbershop entwickelt. Die Klinge ist feinjustierbar und ermöglicht exakte Schnittlängen von 1 mm bis 1,9 mm, ideal für präzise Konturen, Übergänge und saubere Schnitte. Dank der rostfreien, selbstschärfenden Eigenschaften und der Verwendung von langlebigem Titan bleibt die Klinge dauerhaft scharf und liefert konstant zuverlässige Ergebnisse im täglichen Einsatz. Die innovative Konstruktion kombiniert eine titanbeschichtete bewegliche Klinge mit einer feststehenden Klinge aus titanbeschichtetem Edelstahl. Dies sorgt für optimale Schneideleistung und maximale Lebensdauer. Die BF01 Standardklinge ist speziell für die Modelle JRL 1040 und JRL 1090 konzipiert und lässt sich einfach wechseln und anpassen, was die Wartung besonders komfortabel macht. Perfekt geeignet für präzise Konturenschnitte und das Trimmen verschiedener Haarlängen. Produktvorteile: Präzisionsklinge für professionelle Haarschnitte Einstellbare Schnittlänge: 1 mm – 1,9 mm Selbstschärfend für dauerhaft scharfe Ergebnisse Titanbeschichtung für hohe Langlebigkeit Rostfreier Edelstahl für zuverlässige Performance Exakte Schnitte und saubere Konturen Einfache Montage und Wartung Passend für JRL 1040 & JRL 1090 Herstellerinformationen Saykos GmbHvon-Röntgen-Straße 12Ahaus, Deutschland, 48683info@jrlgermany.dehttps://www.jrlgermany.de15,85 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
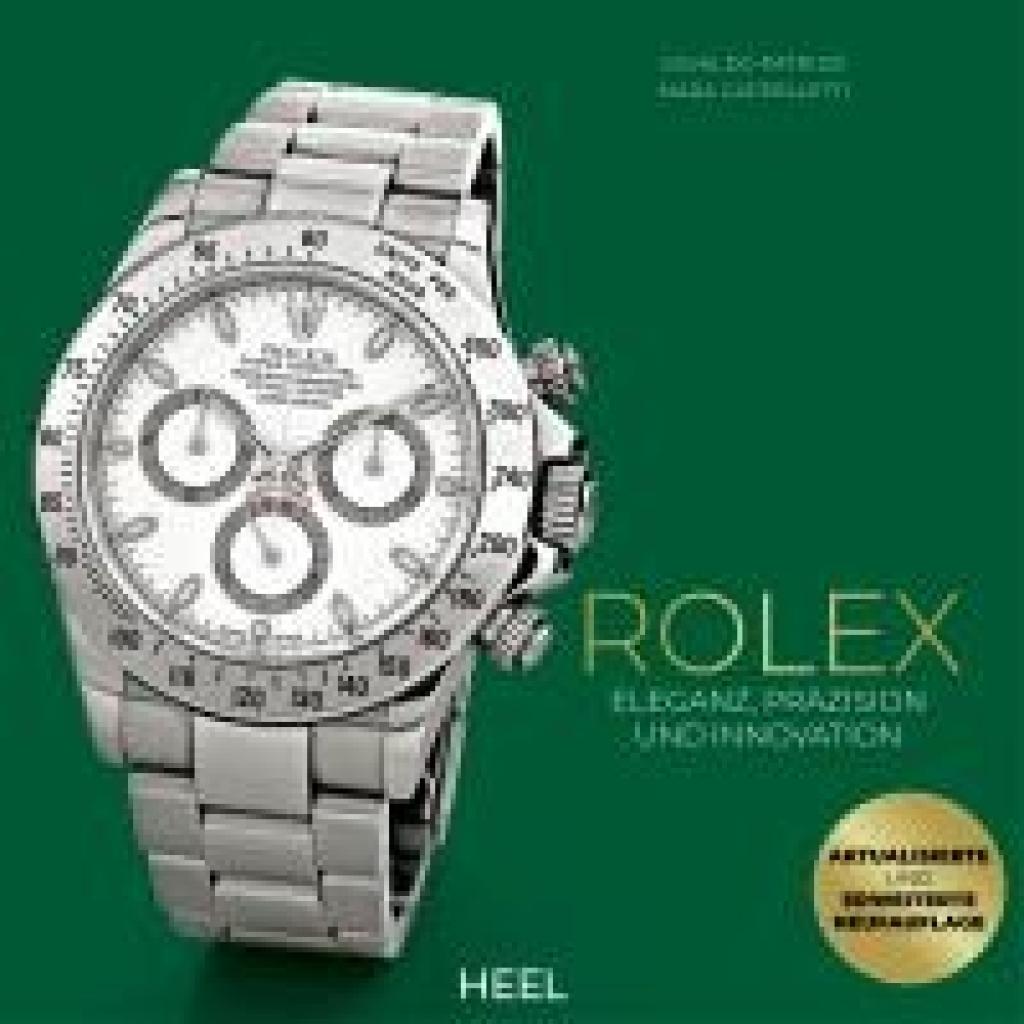
Cappelletti, Mara: Rolex - Eleganz, Präzision und InnovationRolex - Eleganz, Präzision und Innovation , Eleganz, Präzision und Innovation , Bypass- & Ablassventile > Luftversorgung , Erscheinungsjahr: 20241030, Produktform: Leinen, Autoren: Cappelletti, Mara~Patrizzi, Osvaldo, Seitenzahl/Blattzahl: 152, Keyword: Armbanduhr; Datejust; Daytona; Firmengeschichte; Firmenhistorie; Geschenkband; Modelle; Oyster; Rolex; Rolex-Modelle; Rolex-Uhr; Sammler; Uhren; Uhrenbuch; Uhrenmanufaktur; Uhrenmodelle; Yacht-Master, Fachschema: Antiquitäten / Uhren~Armbanduhr~Uhr / Armbanduhr, Warengruppe: HC/Sammlerkataloge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 240, Höhe: 25, Gewicht: 1108, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
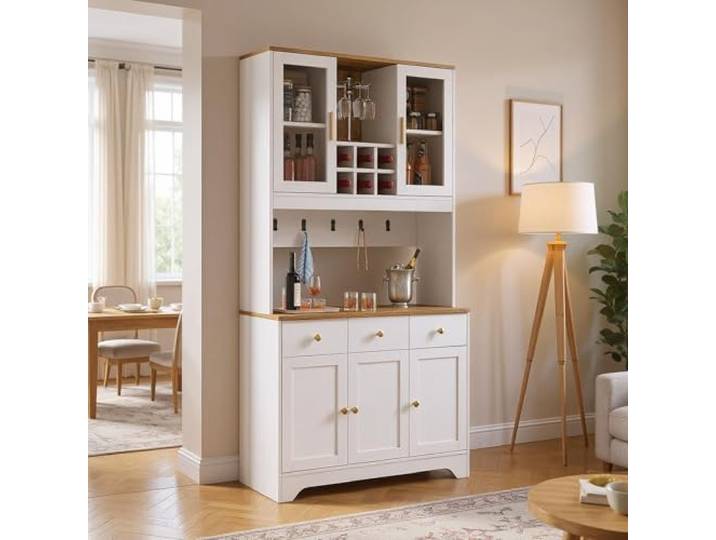
FurnitureR Konsolentisch, Weiß, Moderne Funktionalität und Vielseitigkeit, Mit Viel Stauraum, Ideal für WohnzimmerFurnitureR Konsolentisch, Weiß, Moderne Funktionalität und Vielseitigkeit, Mit Viel Stauraum, Ideal für Wohnzimmer. Ausreichend Lagerraum: Der Konsolentisch verfügt über großzügige Ablagemöglichkeiten und Regale, die Ihrem Wohnzimmer helfen, organisiert zu bleiben. Haltbarer Aufbau: Gefertigt aus hochwertigem MDF, verspricht dieser Konsolentisch eine lange Lebensdauer und Beständigkeit gegen Abnutzung. Exakte Größe: Mit den Maßen 94.5 cm Länge, 175.5 cm Höhe und 30 cm Breite ist der Tisch ideal für kompakte Räume geeignet. Ideal für kleine Wohnräume: Dank des eleganten Designs ist der Tisch perfekt für kleine Wohnungen oder Büros geeignet, um modernen Stil zu integrieren. Einfache Montage: Die Bauweise ermöglicht eine schnelle und leichte Installation, sodass der Tisch ohne großen Aufwand zusammengebaut werden kann. Farbe:Weiß416,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
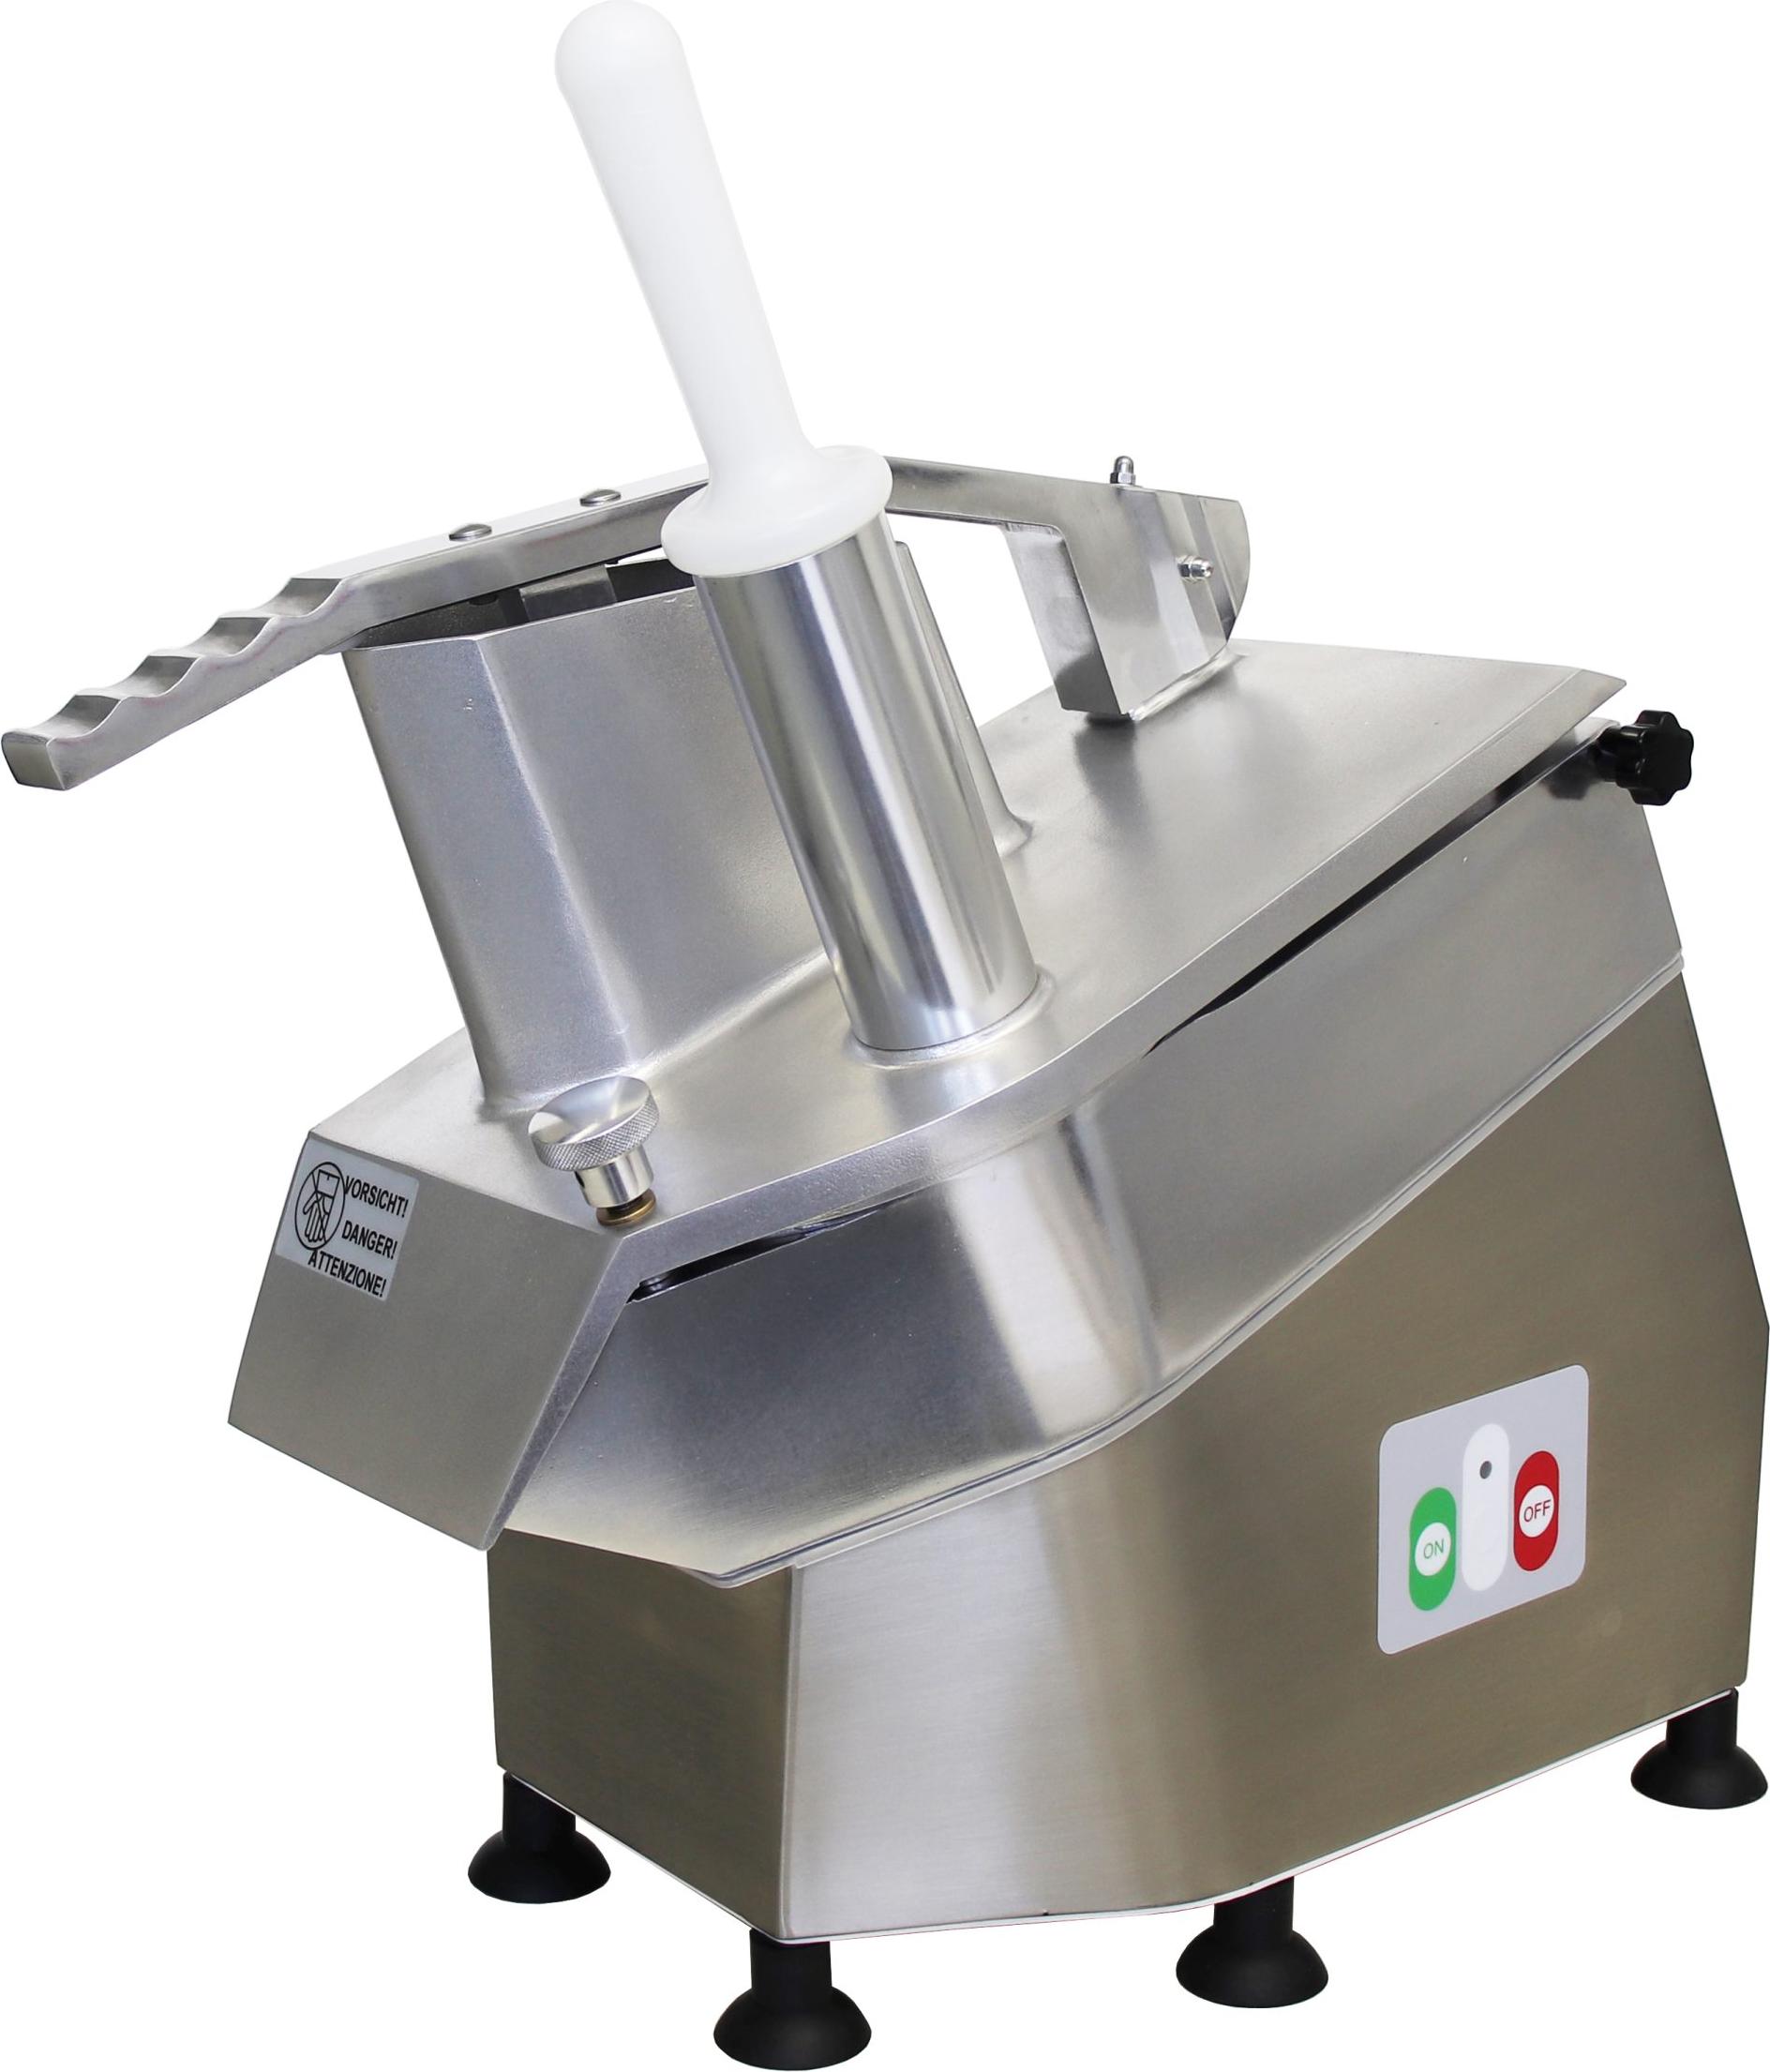
Celme - CHEF-400-MN-CE - Lebensmittelechtes Aluminium - 300-mm-Scheibe - 24 × 41 × 60 cm - Vielseitigkeit und ZuverlässigkeitCHEF-400-MNGemüseschneider aus lebensmittelechtem Aluminium und Edelstahl mit robuster Konstruktion und Trockenlauf auf Edelstahllagern für einen reibungslosen Betrieb.Auswechselbare 300-mm-Scheibe für gleichmäßiges Schneiden von Gemüse und KäseKompakte Abmessungen von 24 × 41 × 60 cm, passend für jede professionelle KücheNettogewicht 18,5 kg für Stabilität und einfache HandhabungStundenleistung von 100-300 kg/h, ideal für mittelgroße Restaurants und CateringAbnehmbarer Deckel und Produkthalter können separat gewaschen werden für maximale Hygiene Die Marke Celme steht seit 1971 für Handwerkskunst, Innovation und Tradition1315,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BF01 Standardklinge – Präzision, Langlebigkeit & professionelle SchnittergebnisseProduktinformationen Die BF01 Standardklinge steht für höchste Präzision und Haltbarkeit und ist speziell für den professionellen Einsatz im Friseursalon und Barbershop entwickelt. Die Klinge ist feinjustierbar und ermöglicht exakte Schnittlängen von 1 mm bis 1,9 mm, ideal für präzise Konturen, Übergänge und saubere Schnitte. Dank der rostfreien, selbstschärfenden Eigenschaften und der Verwendung von langlebigem Titan bleibt die Klinge dauerhaft scharf und liefert konstant zuverlässige Ergebnisse im täglichen Einsatz. Die innovative Konstruktion kombiniert eine titanbeschichtete bewegliche Klinge mit einer feststehenden Klinge aus titanbeschichtetem Edelstahl. Dies sorgt für optimale Schneideleistung und maximale Lebensdauer. Die BF01 Standardklinge ist speziell für die Modelle JRL 1040 und JRL 1090 konzipiert und lässt sich einfach wechseln und anpassen, was die Wartung besonders komfortabel macht. Perfekt geeignet für präzise Konturenschnitte und das Trimmen verschiedener Haarlängen. Produktvorteile: Präzisionsklinge für professionelle Haarschnitte Einstellbare Schnittlänge: 1 mm – 1,9 mm Selbstschärfend für dauerhaft scharfe Ergebnisse Titanbeschichtung für hohe Langlebigkeit Rostfreier Edelstahl für zuverlässige Performance Exakte Schnitte und saubere Konturen Einfache Montage und Wartung Passend für JRL 1040 & JRL 1090 Herstellerinformationen Saykos GmbHvon-Röntgen-Straße 12Ahaus, Deutschland, 48683info@jrlgermany.dehttps://www.jrlgermany.de15,85 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Cappelletti, Mara: Rolex - Eleganz, Präzision und InnovationRolex - Eleganz, Präzision und Innovation , Eleganz, Präzision und Innovation , Bypass- & Ablassventile > Luftversorgung , Erscheinungsjahr: 20241030, Produktform: Leinen, Autoren: Cappelletti, Mara~Patrizzi, Osvaldo, Seitenzahl/Blattzahl: 152, Keyword: Armbanduhr; Datejust; Daytona; Firmengeschichte; Firmenhistorie; Geschenkband; Modelle; Oyster; Rolex; Rolex-Modelle; Rolex-Uhr; Sammler; Uhren; Uhrenbuch; Uhrenmanufaktur; Uhrenmodelle; Yacht-Master, Fachschema: Antiquitäten / Uhren~Armbanduhr~Uhr / Armbanduhr, Warengruppe: HC/Sammlerkataloge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 240, Höhe: 25, Gewicht: 1108, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
FurnitureR Konsolentisch, Weiß, Moderne Funktionalität und Vielseitigkeit, Mit Viel Stauraum, Ideal für WohnzimmerFurnitureR Konsolentisch, Weiß, Moderne Funktionalität und Vielseitigkeit, Mit Viel Stauraum, Ideal für Wohnzimmer. Ausreichend Lagerraum: Der Konsolentisch verfügt über großzügige Ablagemöglichkeiten und Regale, die Ihrem Wohnzimmer helfen, organisiert zu bleiben. Haltbarer Aufbau: Gefertigt aus hochwertigem MDF, verspricht dieser Konsolentisch eine lange Lebensdauer und Beständigkeit gegen Abnutzung. Exakte Größe: Mit den Maßen 94.5 cm Länge, 175.5 cm Höhe und 30 cm Breite ist der Tisch ideal für kompakte Räume geeignet. Ideal für kleine Wohnräume: Dank des eleganten Designs ist der Tisch perfekt für kleine Wohnungen oder Büros geeignet, um modernen Stil zu integrieren. Einfache Montage: Die Bauweise ermöglicht eine schnelle und leichte Installation, sodass der Tisch ohne großen Aufwand zusammengebaut werden kann. Farbe:Weiß416,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Celme - CHEF-400-MN-CE - Lebensmittelechtes Aluminium - 300-mm-Scheibe - 24 × 41 × 60 cm - Vielseitigkeit und ZuverlässigkeitCHEF-400-MNGemüseschneider aus lebensmittelechtem Aluminium und Edelstahl mit robuster Konstruktion und Trockenlauf auf Edelstahllagern für einen reibungslosen Betrieb.Auswechselbare 300-mm-Scheibe für gleichmäßiges Schneiden von Gemüse und KäseKompakte Abmessungen von 24 × 41 × 60 cm, passend für jede professionelle KücheNettogewicht 18,5 kg für Stabilität und einfache HandhabungStundenleistung von 100-300 kg/h, ideal für mittelgroße Restaurants und CateringAbnehmbarer Deckel und Produkthalter können separat gewaschen werden für maximale Hygiene Die Marke Celme steht seit 1971 für Handwerkskunst, Innovation und Tradition1315,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verbesserung von Effizienz und Zuverlässigkeit der Produktentwicklung durch adaptives Anforderungsmanagement, Taschenbuch von Tobias Pickshaus,Verbesserung Von Effizienz Und Zuverlässigkeit Der Produktentwicklung Durch Adaptives Anforderungsmanagement, Taschenbuch Von Tobias Pickshaus, Apprimus, 978-3-9855501-5-9, Seitenanzahl: 21639,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.